WordPressなど、PHPで動くサイトが対象になる可能性があります。URLをお送りいただければ、公開ページから分かる範囲で確認し、結果をメールでお送りします。
AI脆弱性チェッカー|cve-check.com
それぞれの記事から、文章をそのまま引用しています。カードを押すと元の記事が開きます。
IPA情報処理推進機構(IPA)が、注意喚起「PHPの脆弱性対策について(CVE-2026-109618、CVE-2026-109619:PHP2shell)」を掲載しました。
記事を読む →
JPCERT/CC「本脆弱性が悪用された場合、PHPの実行プロセスの権限で任意のコードを実行される可能性があります。」
記事を読む →

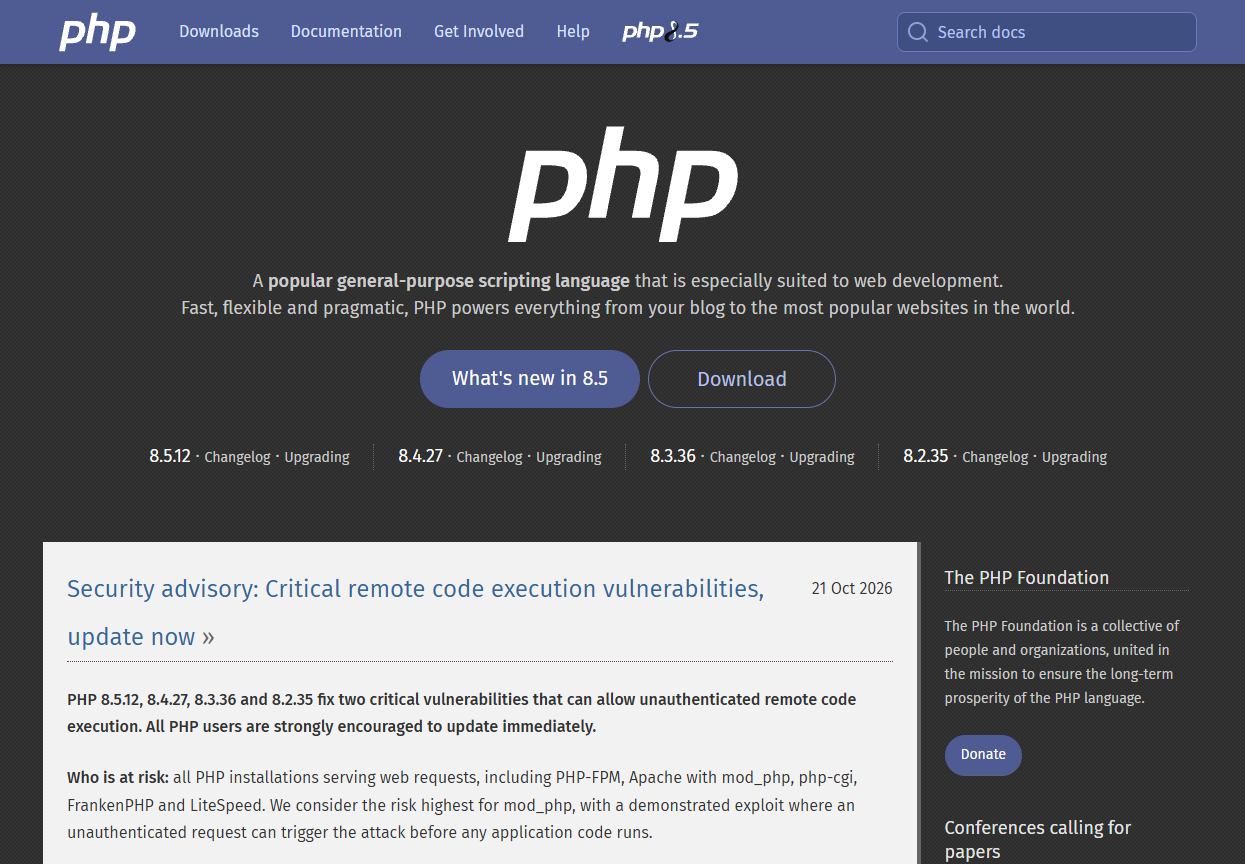
php.net“PHP 8.5.12, 8.4.27, 8.3.36 and 8.2.35 fix two critical vulnerabilities that can allow unauthenticated remote code execution. All PHP users are strongly encouraged to update immediately.”(当社訳: 認証なしのリモートコード実行を可能にし得る2件の重大な脆弱性を修正。すべてのPHP利用者に、直ちに更新することを強く推奨)
記事を読む →「全てのPHPユーザーは、直ちにアップデートすることを強く推奨する」と公式サイトで案内している。
記事を読む →
INTERNET Watch全てのPHPが影響を受け、認証なしでリモートコード実行が可能になるおそれがある。
記事を読む →
日経クロステックPHPの脆弱性を巡っては、さくらインターネットが同月21日に一部サービスの機能を停止。
記事を読む →サーバーに負荷をかける操作や、脆弱性を突くような操作はしません。ブラウザで開くのと同じ方法で読み取ります。
サーバーが返す情報からPHPのバージョンを読み取り、修正版の番号と照らし合わせます。
WordPressか、問い合わせフォームや会員ページがPHPで動いているかを、公開ページから確認します。
確認できた内容と、必要になりそうな対応をメールで返します。外から判断できない場合は、そのこともお伝えします。
結果を受け取るメールアドレスと、会社サイトのURLを送ります。入力は2つだけです。
AI脆弱性チェッカーの担当者が、送っていただいたサイトの公開ページを確認します。
結果をメールでお送りします(送信元は info@taffy-inc.com)。対応が必要な場合だけ、進め方と費用の目安もお伝えします。
エックスサーバーなら「PHP Ver.切替」、さくらインターネットなら「PHPのバージョン選択」など、サーバー会社の管理画面に、いま使っているPHPのバージョンが表示されています。右の番号以上になっていれば修正済みです。それより古い番号なら、管理画面で新しい版に切り替えるか、サーバー会社・制作会社に相談してください。
管理画面の場所が分からない、切り替えて問題が出ないか不安、という場合は申込フォームからどうぞ。
8.5.128.4.278.3.368.2.35同じ系列(8.2 なら 8.2.35 以上)に切り替えると、サイトへの影響が最も小さくなります。
見た目では分かりません。1つでも当てはまれば、URLを送ってください。
WordPressはPHPで動いています。ホームページがWordPressなら、サーバーで動いているPHPのバージョンが今回の確認の対象です。
問い合わせフォームの送信先や会員ページが、PHPで動いていることがあります。トップページを見ただけでは分からないので、こうしたページがあれば一緒に確認します。
サーバーのPHPが更新されているかどうかは、画面を見ても分かりません。制作会社から更新の連絡をもらった覚えがなければ、一度確認してみてください。
エックスサーバー、さくらインターネット、ロリポップなどでは、使うPHPのバージョンを契約者が管理画面で選びます。サーバー会社が修正版を用意しても、切り替えは契約者側の操作になることがあります。
ホームページのほかに、予約や受発注の仕組みをPHPで作って使っている会社も当てはまります。外から見える部分だけの確認になります。URLが複数ある場合は、まず代表的な1件をお送りください。
確認は公開ページを見るだけなので、制作会社の作業に影響はありません。結果のメールをそのまま制作会社に送って、更新をお願いしていただいて構いません。
無料です。確認して結果をメールでお返しするところまで、費用はかかりません。その先の更新作業などをご依頼いただく場合だけ、別に見積もりをお出しします。
お送りいただいたURLの公開ページを、ブラウザで開くのと同じ方法で読み取るだけです。ログイン情報や管理画面の情報はお聞きしません。サーバーに負荷をかける操作や、脆弱性を突くような操作もしません。
分からないままで構いません。URLをお送りいただければ、PHPが使われているかどうかも含めて、公開ページから分かる範囲で確認します。外からは判断がつかない場合は、そのこともお伝えします。
結果のメールに、確認できた内容と、必要になりそうな対応を書いてお送りします。対応をご希望の場合は見積もりをお伝えし、依頼するかはその時に決めていただきます。結果のメールを、制作会社やサーバー会社への相談に使っていただくこともできます。
はい、問題ありません。確認は公開ページを読むだけなので、制作会社の作業に影響はありません。結果のメールをそのまま制作会社に送って、更新をお願いしていただいても構いません。
会社サイトのURLとメールアドレスだけで受け付けます。結果は2営業日以内に info@taffy-inc.com からお送りします。
AI脆弱性チェッカー|cve-check.com